Cách Phân Quyền Truy Cập Tri Thức Đa Tầng (RBAC) Cho Từng AI Agent Doanh Nghiệp
Triển khai mô hình kiểm soát truy cập dựa trên vai trò (Role-Based Access Control - RBAC) cho AI Knowledge Base, phân tách ranh giới dữ liệu giữa Sales, HR, Kỹ thuật và Ban Giám Đốc.
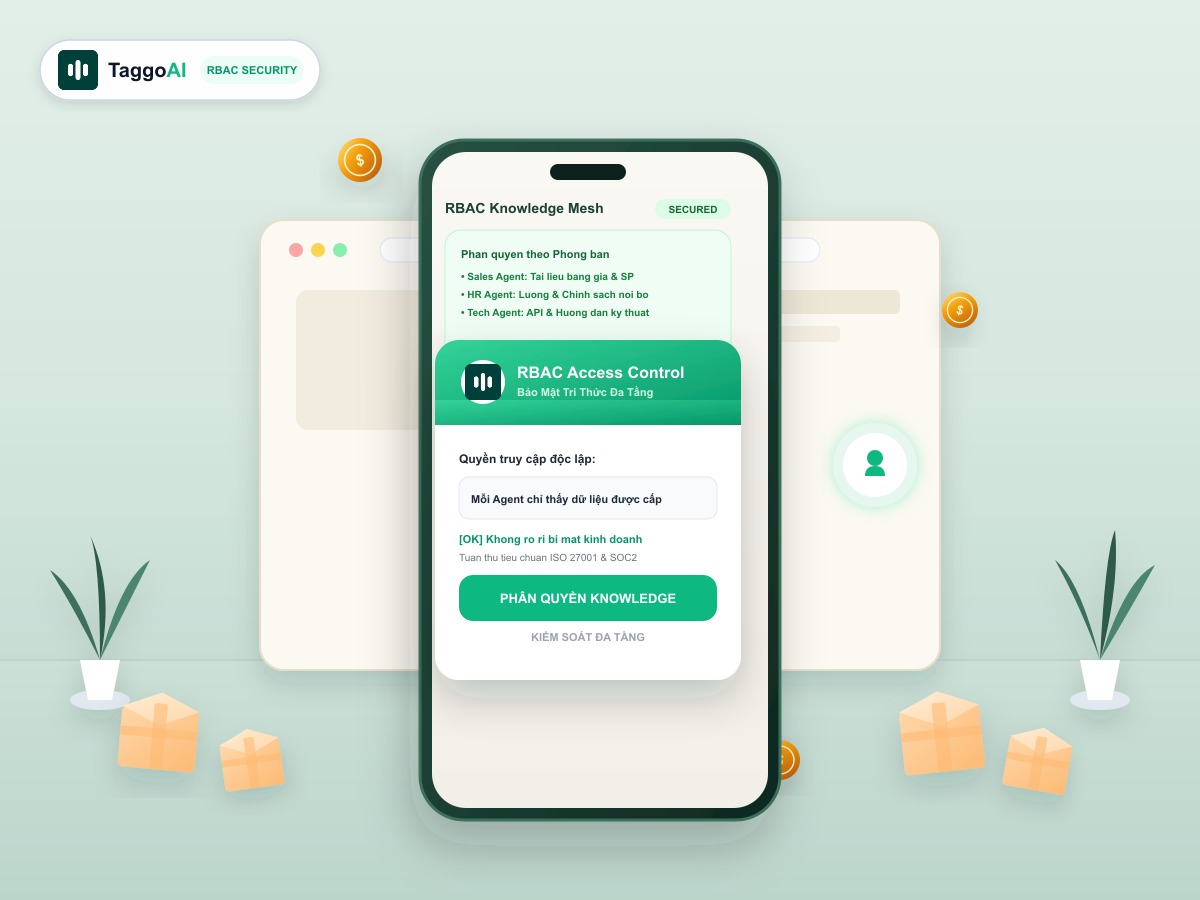
Khi doanh nghiệp mở rộng quy mô, bạn không thể để một con chatbot duy nhất truy cập vào toàn bộ máy chủ dữ liệu công ty. Nếu một khách hàng hỏi chatbot bên ngoài: "Mức lương của Trưởng phòng Marketing là bao nhiêu?" hay "Báo cáo tài chính nội bộ quý này thế nào?", hệ thống phải được phân tách ranh giới rõ ràng. Mô hình RBAC (Role-Based Access Control) của TaggoAI giúp phân quyền tri thức đa tầng an toàn tuyệt đối.
🔒 Bảo mật cấp độ Enterprise:
Mỗi AI Agent hoạt động trong một không gian tri thức (Knowledge Sandbox) biệt lập, hoàn toàn tuân thủ các tiêu chuẩn bảo mật quốc tế ISO 27001 và SOC2.
1. Ma trận phân quyền tri thức mẫu trong doanh nghiệp
| Loại AI Agent | Tài liệu Công khai (FAQ, SP) | Tài liệu Bán hàng & Chiết khấu | Dữ liệu Nội bộ (HR, Lương, Hợp đồng) |
|---|---|---|---|
| Customer CSKH Bot | ✓ Được phép | ✗ Bị chặn | ✗ Bị chặn |
| Internal Sales Assistant | ✓ Được phép | ✓ Được phép | ✗ Bị chặn |
| Executive HQ Agent | ✓ Được phép | ✓ Được phép | ✓ Toàn quyền |
Sẵn sàng nâng tầm chăm sóc khách hàng?
Tạo AI Agent thông minh cho doanh nghiệp của bạn chỉ trong vài phút.

